Die Herausforderung
Ein führender Internetanbieter (ISP) in Lissabon suchte eine Hardwareplattform für seine Geschäftskunden. Die bestehenden Lösungen verursachten mehrere Probleme:
Überhitzung bei VPN-Verkehr
Die vorhandenen Router überhitzten unter Last mit verschlüsseltem Verkehr (IPsec/OpenVPN) – mit Instabilität und Paketverlust als Folge.
Fehlende SFP+-Ports
Ohne optische Anbindung war die Geschwindigkeit auf 1 Gbit/s begrenzt – zu wenig für Firmenkunden mit Bedarf an 10G-Backbone.
Herstellerabhängigkeit (Vendor-Lock-in)
Proprietäre Firmware schränkte die Flexibilität ein. Der Kunde wollte pfSense oder OPNsense frei installieren können.
Kein Failsafe bei Ausfall
Stürzte die Firewall-Software ab, waren die ISP-Kunden bis zum Neustart ohne Internet.
Die IWILL-Lösung
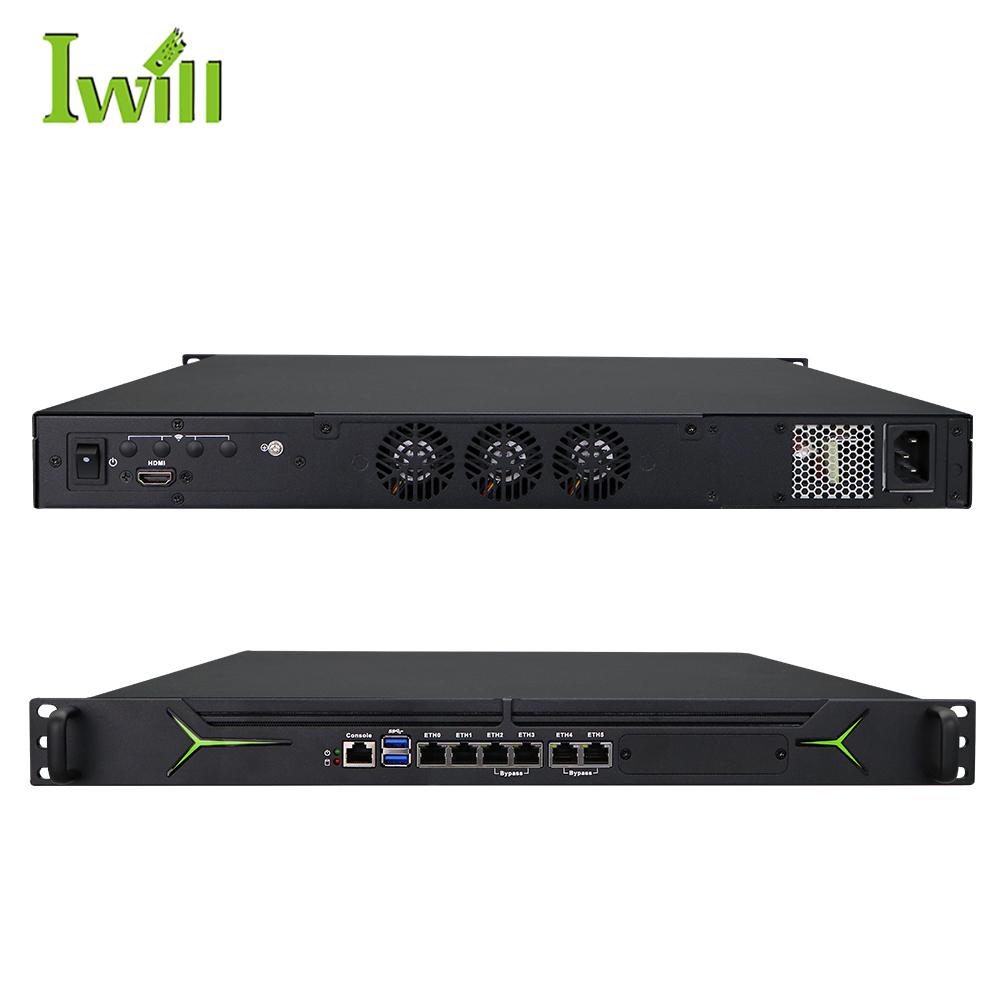
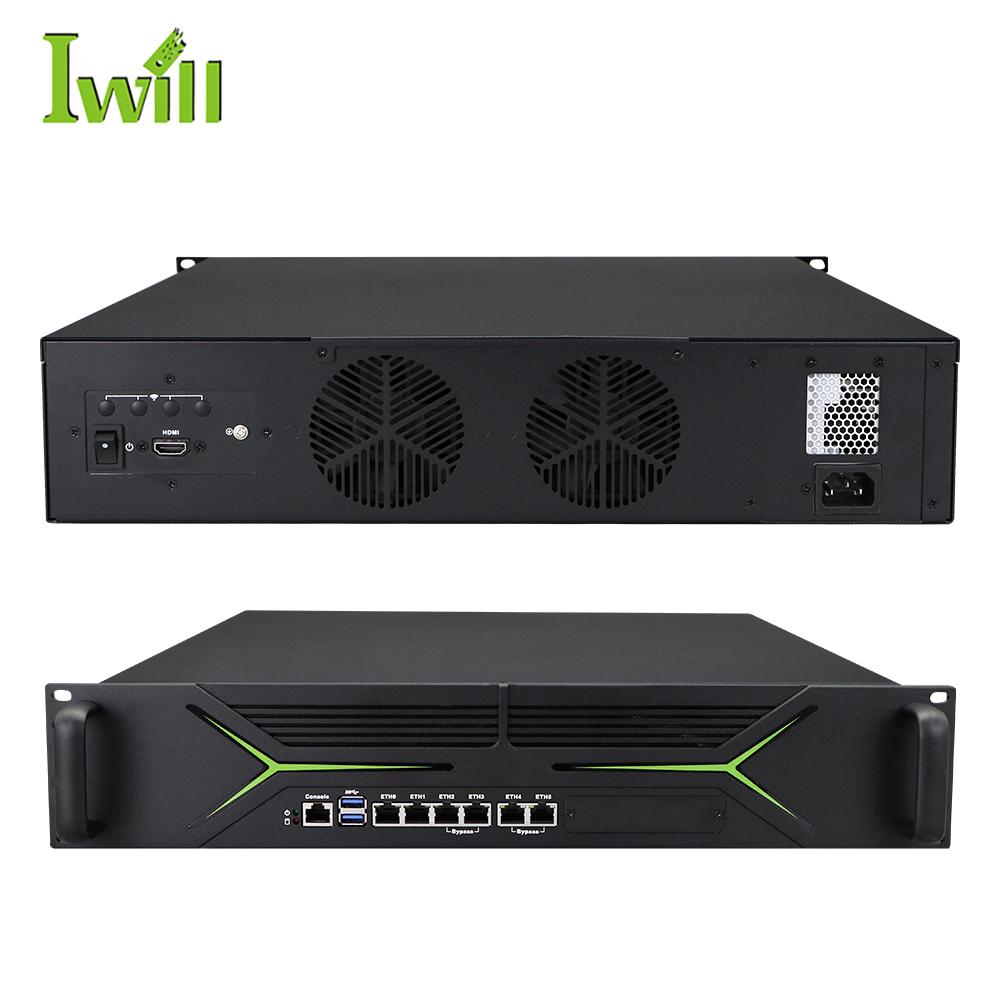
Wir lieferten eine 1U-Rackmount-Netzwerk-Appliance der Serie Netzwerksicherheit mit Intel-Core-Prozessoren der neuesten Generation:
AES-NI-Hardwarebeschleunigung
Intel-Core-Prozessoren mit integrierten AES-NI-Befehlen für die Verschlüsselung. VPN-Tunnel (IPsec, WireGuard, OpenVPN) laufen mit Leitungsgeschwindigkeit, ohne die CPU zu überlasten. Das bedeutet sehr schnelles VPN ohne Verzögerung, selbst bei Hunderten gleichzeitiger Tunnel.
Optische 10G-SFP+-Anbindung
Bis zu 4 zusätzliche 10G-SFP+-Ports über modulare NIC-Module für die schnelle Anbindung an den Backbone. Geeignet für ISP-Umgebungen, in denen 1 Gbit/s nicht mehr ausreicht. Auch QSFP+ 25G/40G wird unterstützt.
LAN-Bypass-Schutz "Fail-Open"
Hält das Gerät an (Softwareabsturz, Update), wird die Internetverbindung nicht unterbrochen – der Verkehr läuft direkt über die Bypass-Ports. Eine kritische Funktion in ISP-Umgebungen, wo schon eine Sekunde Ausfall Kunden kostet.
Volle Softwarefreiheit
Standard-x86-Hardware, kompatibel mit pfSense, OPNsense, VyOS, Untangle, Sophos XG und jeder Linux-/FreeBSD-Distribution. Kein Vendor-Lock-in, keine Hardware-Lizenzgebühren.
Ergebnis
Der Kunde führte erfolgreich den Dienst „Managed Firewall“ für seine Geschäftskunden ein. Beschwerden über langsames VPN gingen um 80 % zurück, und der LAN-Bypass sicherte die Dienstverfügbarkeit selbst während Software-Updates.