Firewall-Geräte und Netzwerkplattformen
x86-Netzwerkserver mit hoher Leistung (1U/2U Rackmount und Desktop) für PfSense, OPNsense, SD-WAN und Edge-Routing.
N1121 — pfSense/OPNsense Firewall
3× 2.5G LAN, AES-NI, lautlos. Fertige Pakete mit Installation und Konfiguration. Konfigurator, Softwarevergleich und Preise.
Pakete und Konfigurator ansehen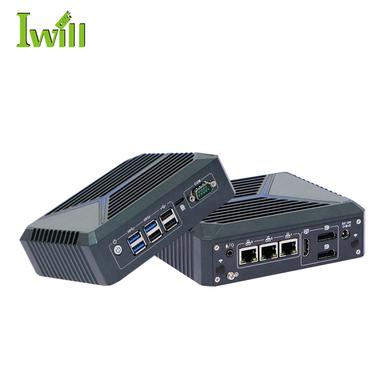
Bauen Sie Ihre Firewall auf zuverlässiger Hardware
In Zeiten von Cyberbedrohungen genügen herkömmliche Router nicht mehr. Unternehmenssicherheit erfordert spezialisierte Hardware, die verschlüsselten Verkehr (VPN/SSL) ohne Verzögerung verarbeiten kann.
IWILL bietet Netzwerk-Appliances für Profis — Hardwareplattformen mit offener Architektur. Wir liefern Ihnen die Leistung von Intel®-Prozessoren und die Stabilität industrieller Netzwerkkarten, und der Kunde wählt die Software. Unsere Geräte sind voll kompatibel mit führenden Routing- und Sicherheitslösungen wie PfSense, OPNsense, Untangle, Proxmox und Linux-basierten Firewalls.
Zwei Serien für jede Größenordnung
SOHO & Edge
Desktop-Serie Multi-LAN
Enterprise
Enterprise-Serie Rackmount (1U/2U)
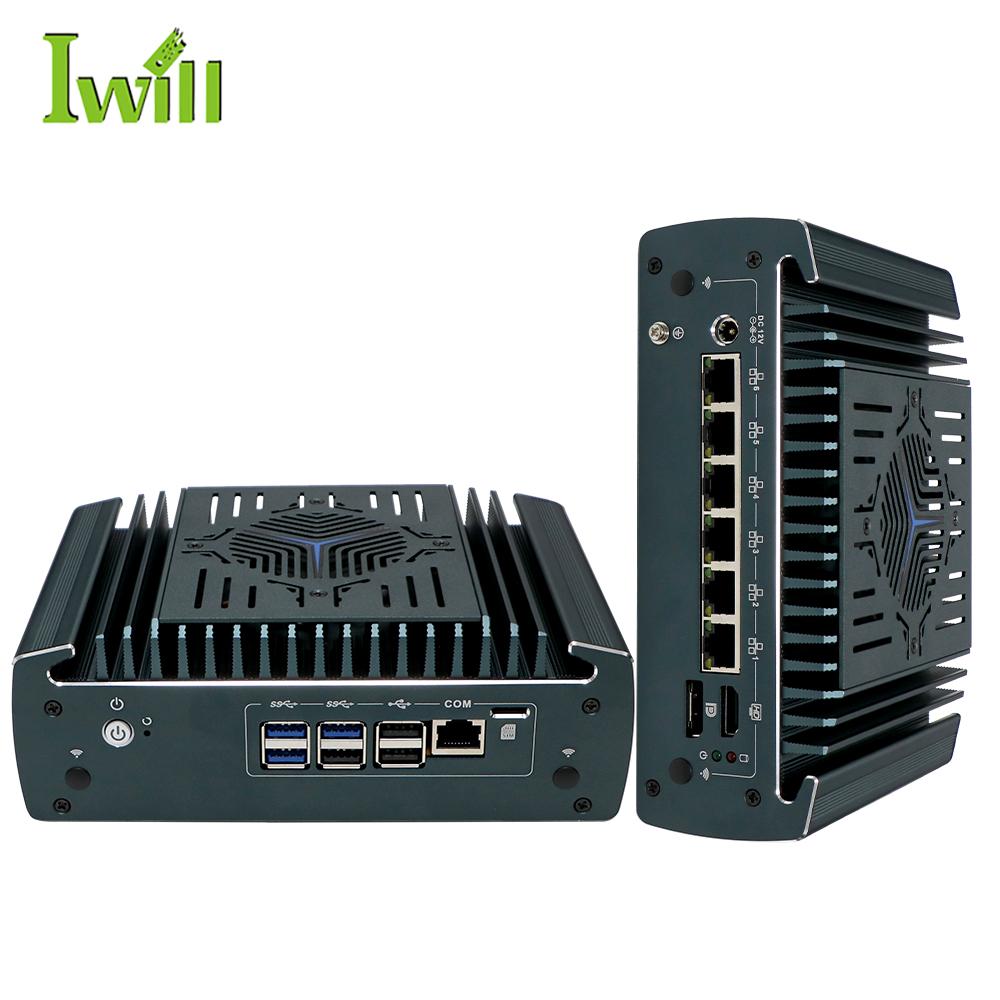
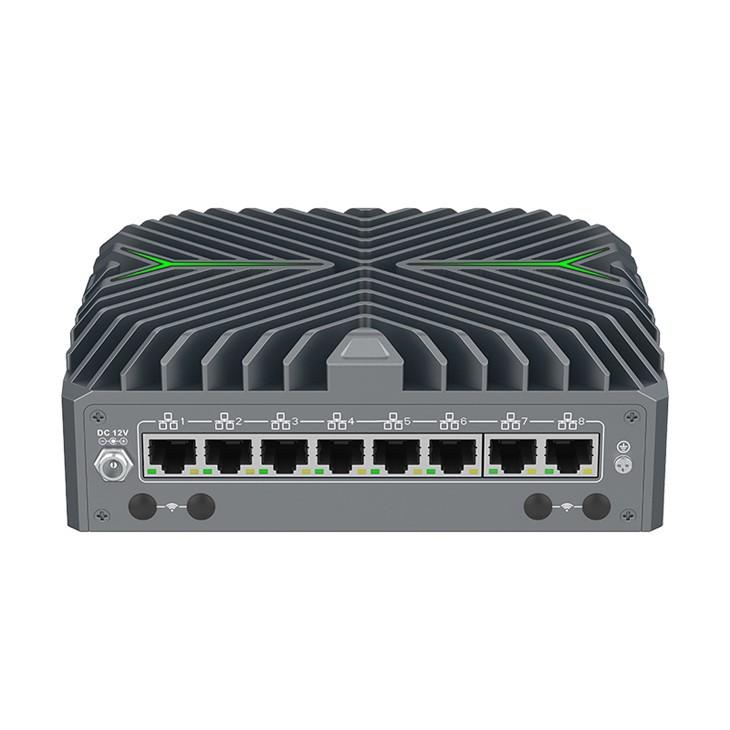
Desktop-Serie – empfohlene Modelle
Für pfSense, OPNsense, Home Lab und kleine Büros (SOHO).
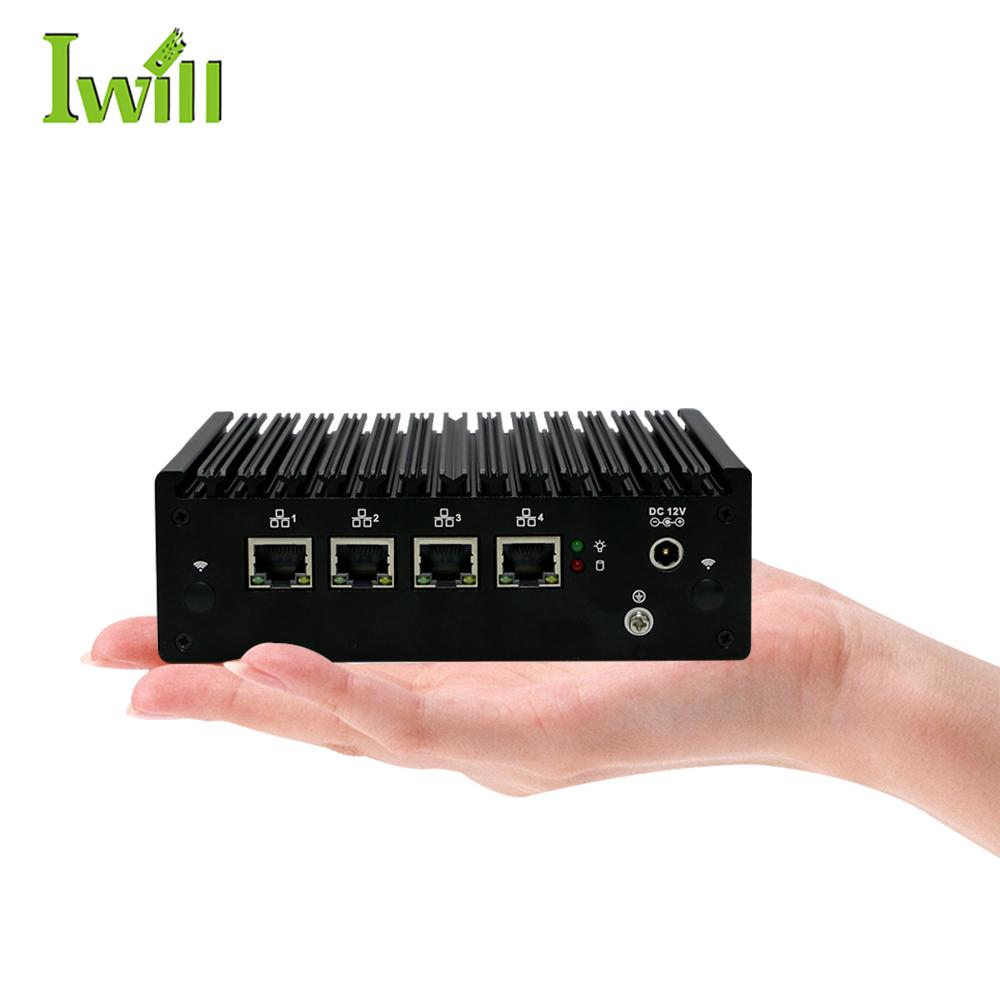
Rackmount-Serie – empfohlene Modelle
Für ISPs, Rechenzentrums-Firewalls und Unternehmens-VPN-Gateways.
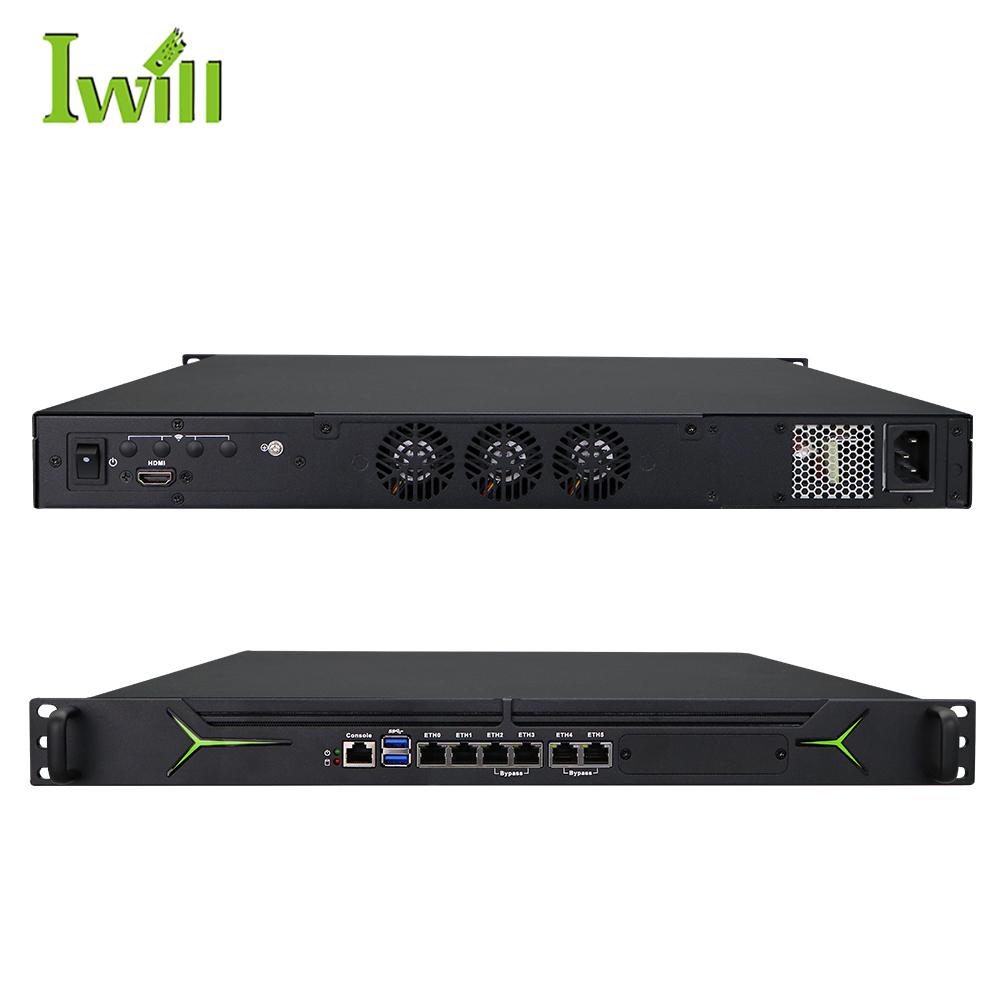 Netzwerksicherheit
1U6L-ADL
1U-Rack-Firewall mit Intel Alder Lake Desktop und 6x 1G LAN, Bypass-Gruppen
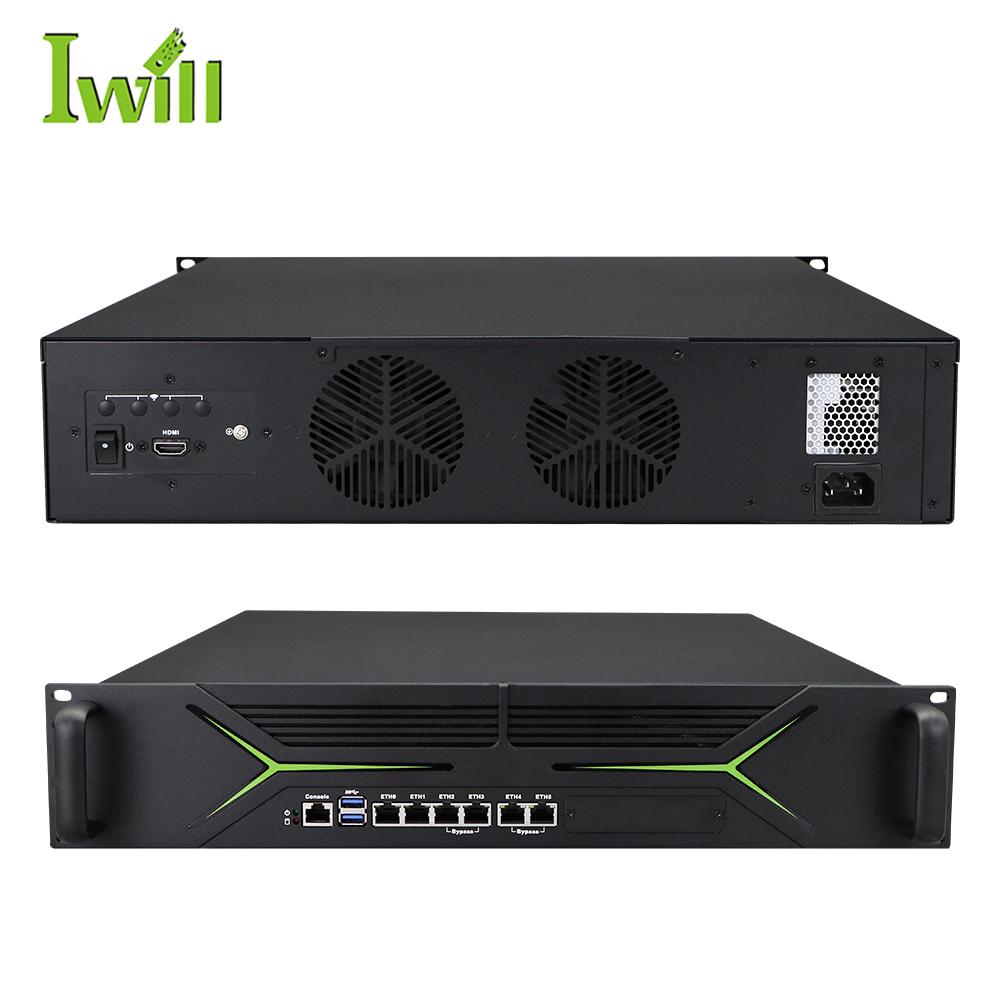 Netzwerksicherheit
2U6L-ADL
2U-Rack-Firewall mit Intel Alder Lake Desktop und 6x 1G LAN, Option auf redundantes Netzteil
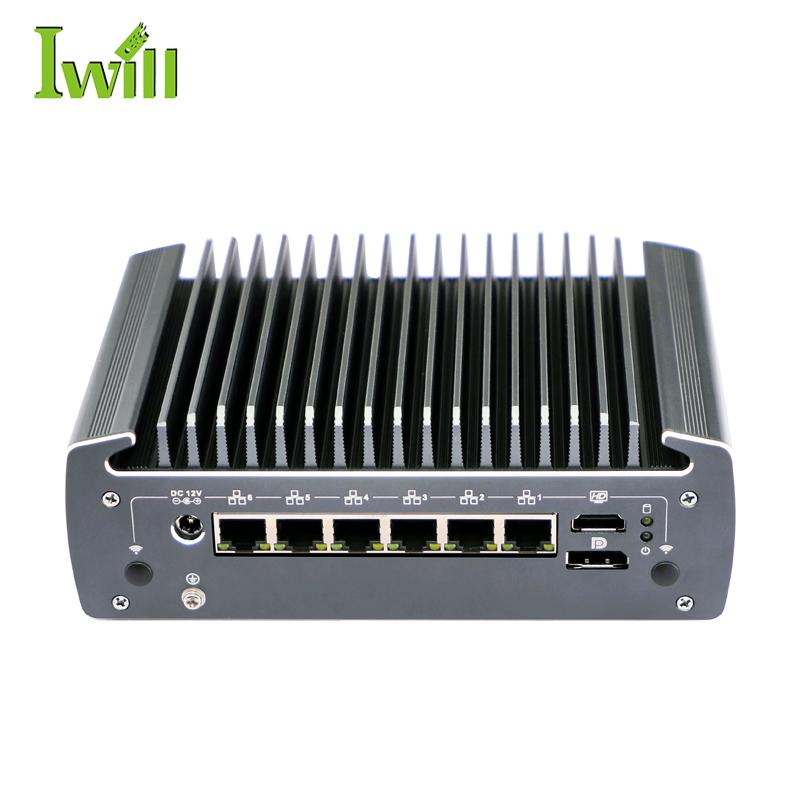 Netzwerksicherheit
Nano-N3061
Firewall-Appliance mit Intel Comet Lake 10. Generation und 6x 2.5G LAN, PoE-Option
Technische Neuerungen unserer neuen Serien (Gen 12/13)
LAN-Bypass-Funktion
Unverzichtbar für „Mission Critical“-Umgebungen. Fällt das Gerät aus (Hardwarefehler oder Stromausfall), schließt oder öffnet die Bypass-Funktion automatisch den Stromkreis zwischen zwei LAN-Ports, um den Verkehr aufrechtzuerhalten oder das Netz physisch zu isolieren.
Modulare Erweiterbarkeit (NIC-Module)
Unsere 1U/2U-Modelle sind nicht auf die integrierten Ports beschränkt. Über Erweiterungskarten PCIe Gen4/Gen5 können Sie je nach Projekt SFP+ (10G Fiber), QSFP (40G) oder zusätzliche RJ45-Kupferports hinzufügen.
Redundante Stromversorgung (Redundant CRPS)
Schützen Sie Ihr Netz vor Stromausfällen. Unsere Enterprise-Modelle unterstützen doppelte Netzteile (1+1-Redundanz), die im laufenden Betrieb getauscht werden können (Hot-Swap).
DDR5-Speicher & PCIe 4.0
Für ultraschnelle Paketverarbeitung und Deep Packet Inspection (DPI) ohne die „Engpässe“ älterer Speicher. Ideal für Suricata/Snort unter voller IDS/IPS-Last.
Softwarekompatibilität
Unsere Hardware ist „Software Agnostic“ (softwareunabhängig). Sie wurde erfolgreich getestet mit:
Open-Source-Firewalls
pfSense®, OPNsense®, IPFire
Enterprise-Betriebssysteme
Windows Server, Red Hat Enterprise Linux, CentOS
Virtualisierung
Proxmox VE, VMware ESXi
Routing
Mikrotik RouterOS (x86), OpenWrt
Netzwerksicherheit ab der Hardware
8x LAN
bis zu 8 Intel-2.5GbE-Ports
AES-NI
VPN-Hardwarebeschleunigung
10G+
SFP+-Glasfaser-Erweiterung
1+1
Redundantes Netzteil Hot-Swap
Häufige Fragen
Ja, ausnahmslos alle Prozessoren in unseren Netzwerkserien (vom Intel Celeron J6412 bis zu Core i7 und Xeon) unterstützen AES-NI-Hardwarebeschleunigung. Das ist für schnelle VPN-Tunnel (OpenVPN, IPsec, WireGuard) unerlässlich.
Das hängt vom gewählten Prozessor und der Softwarekonfiguration ab. Unsere Desktop-Basismodelle (J6412) bewältigen 1-Gbit/s-Routing plus Firewall-Regeln problemlos. Für 10 Gbit/s+ mit aktivem IDS/IPS (Suricata/Snort) empfehlen wir unsere 1U-Rackmount-Modelle mit Core-i5/i7- oder Xeon-Prozessoren.
Die LAN-Bypass-Funktion ist meist an bestimmten Portpaaren verfügbar (LAN 1-2 oder LAN 3-4). Bitte sehen Sie in der Spezifikation des jeweiligen Modells nach oder kontaktieren Sie uns für die richtige Konfiguration.
Die Sicherheit Ihres Netzes beginnt bei der Hardware.
Sie suchen eine OEM-Lösung mit eigener Marke? Wir können Ihr Logo und BIOS-Konfigurationen für ISPs hinterlegen.
Beratung für Ihr Firewall-Projekt anfordern