Hardware-Firewalls OPNsense/pfSense für Unternehmen
Firewalls und Netzwerkgeräte zum Schutz Ihrer Infrastruktur
11 Produkte
 Netzwerksicherheit
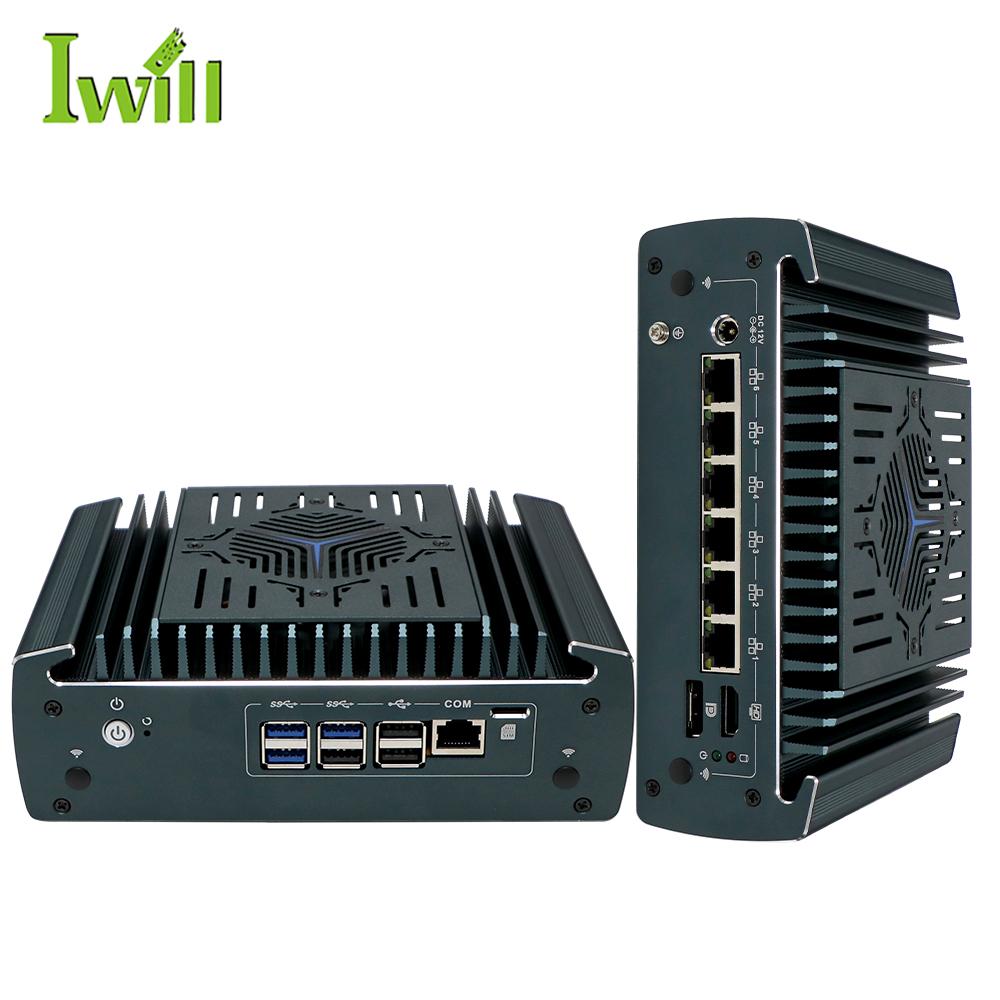
Nano-N3161
Firewall-Appliance mit Intel Alder Lake und 6x 2.5G LAN, PoE-Option
 Netzwerksicherheit
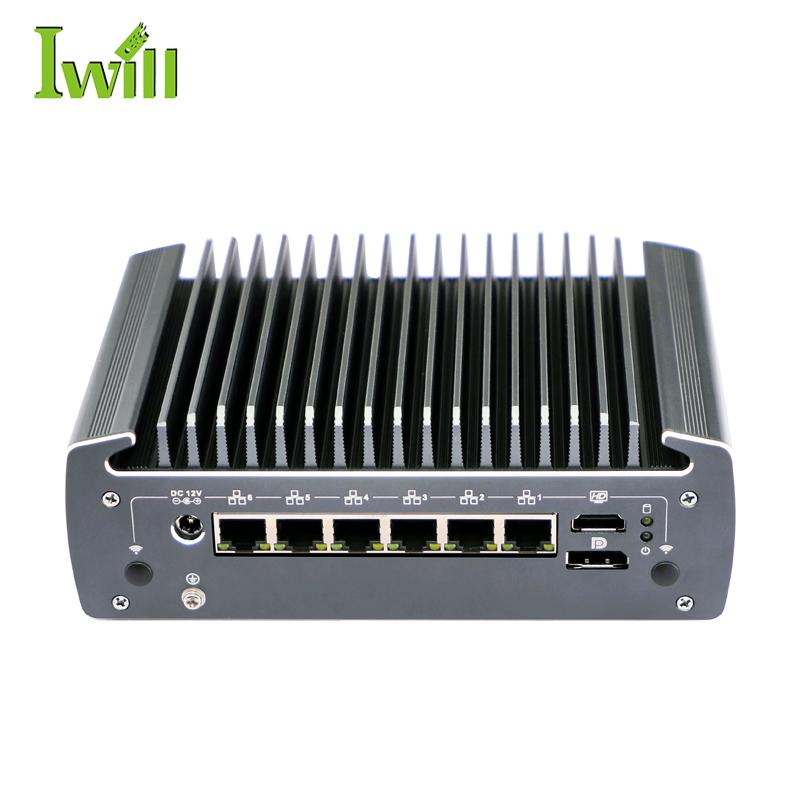
Nano-N3061
Firewall-Appliance mit Intel Comet Lake 10. Generation und 6x 2.5G LAN, PoE-Option
 Netzwerksicherheit
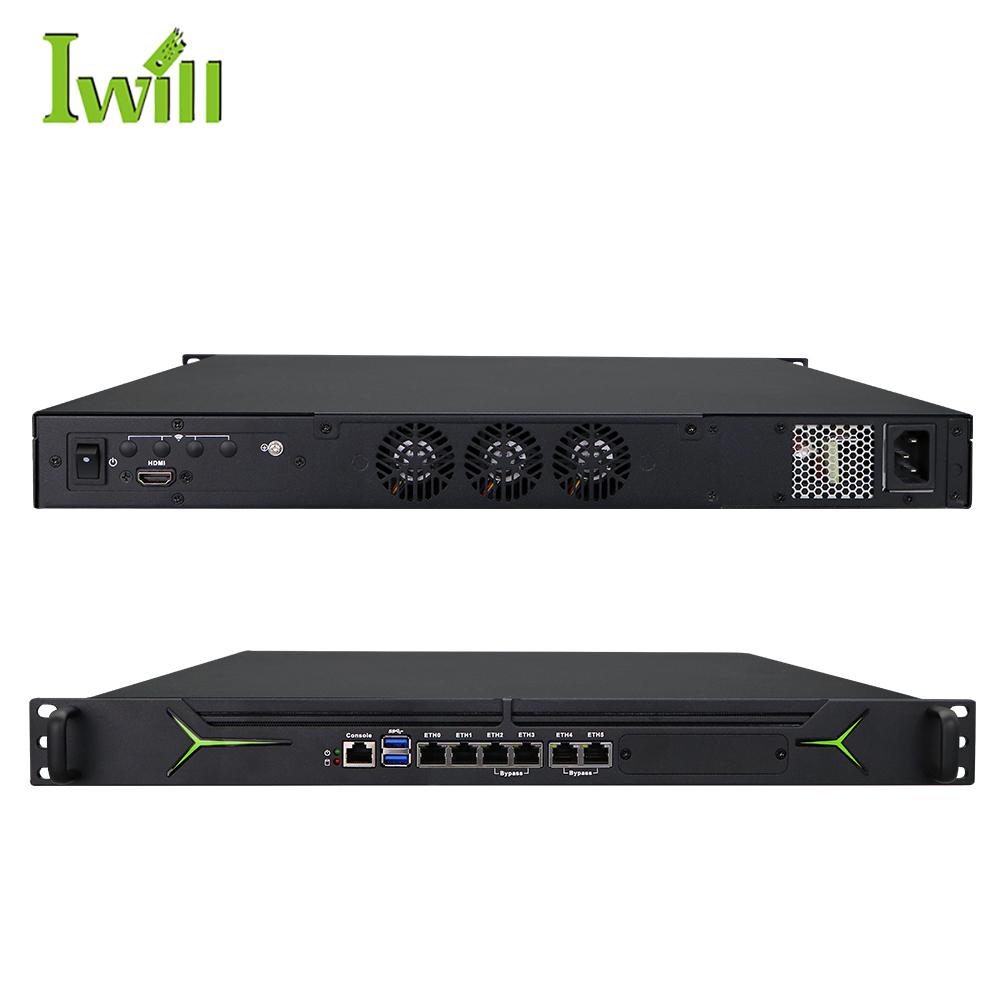
1U6L-ADL
1U-Rack-Firewall mit Intel Alder Lake Desktop und 6x 1G LAN, Bypass-Gruppen
 Netzwerksicherheit
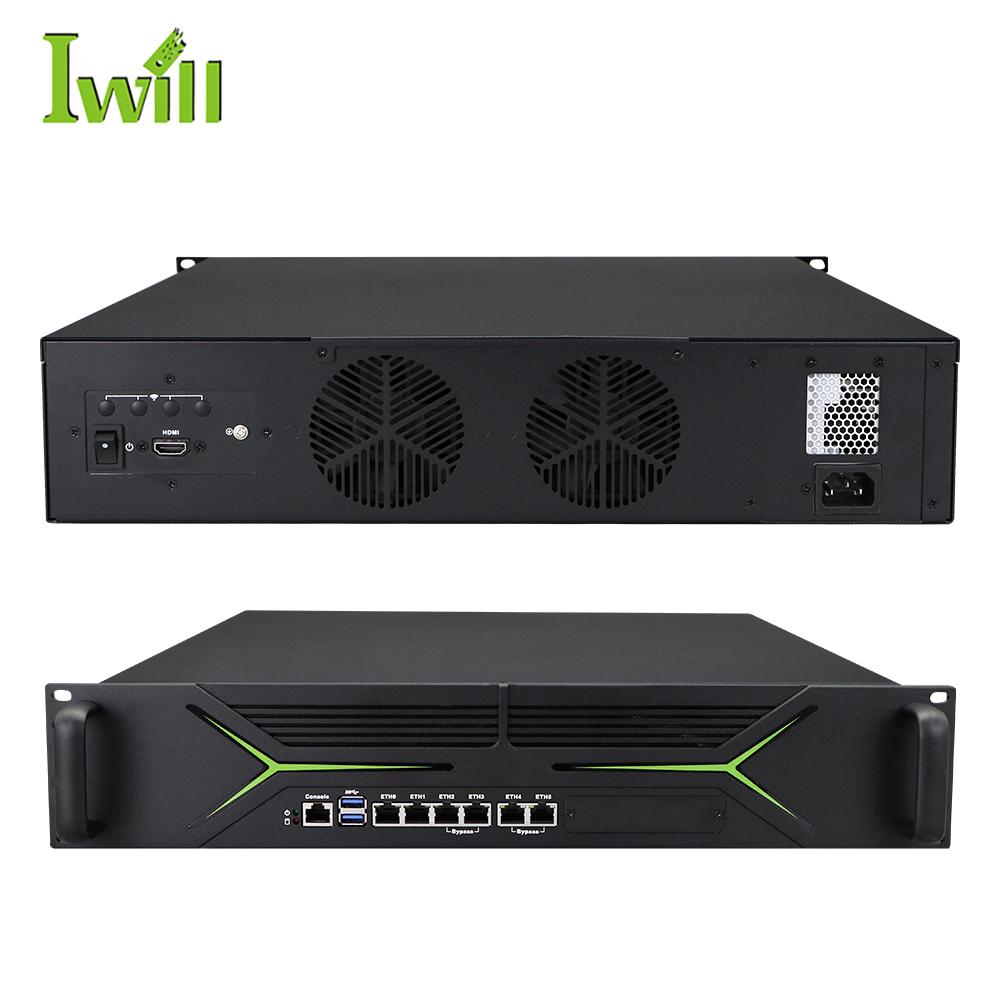
2U6L-ADL
2U-Rack-Firewall mit Intel Alder Lake Desktop und 6x 1G LAN, Option auf redundantes Netzteil
 Netzwerksicherheit
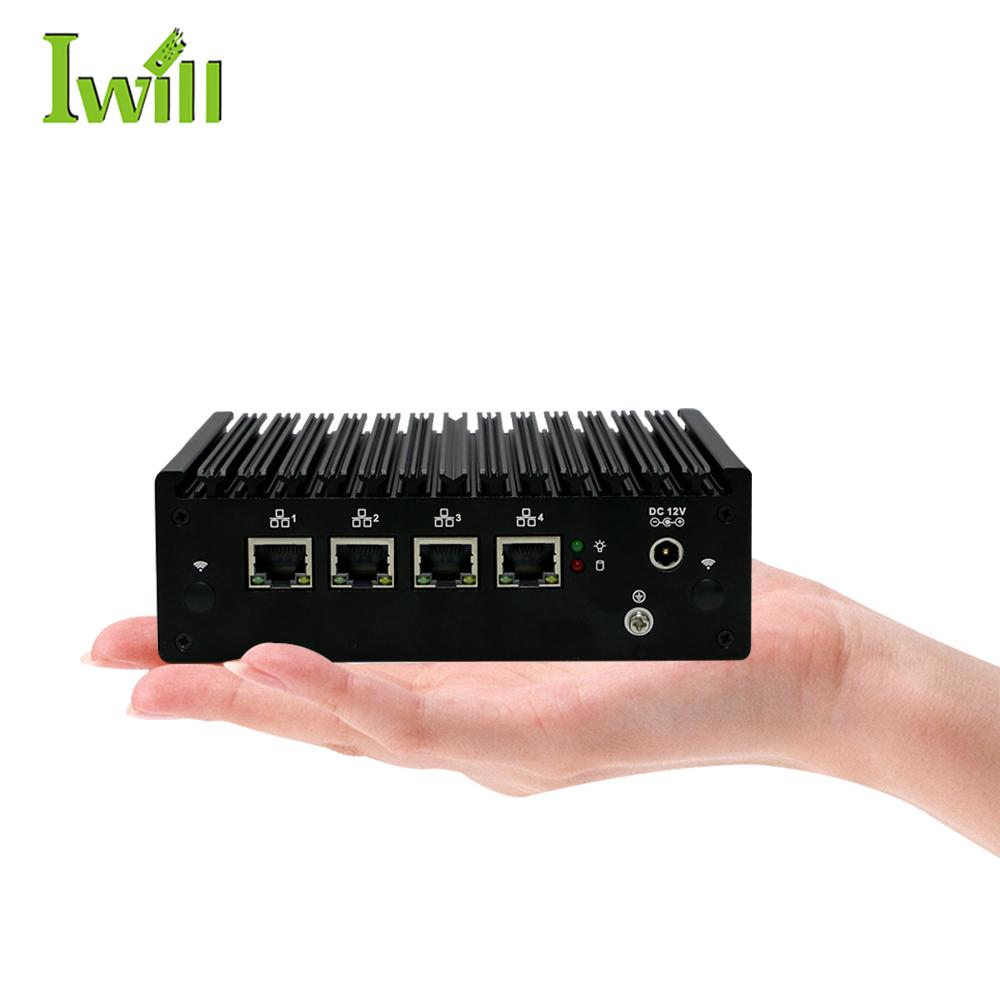
SPC-N5095-4L
Günstige Firewall mit Intel N5095 und 4x 2.5G LAN
 Netzwerksicherheit
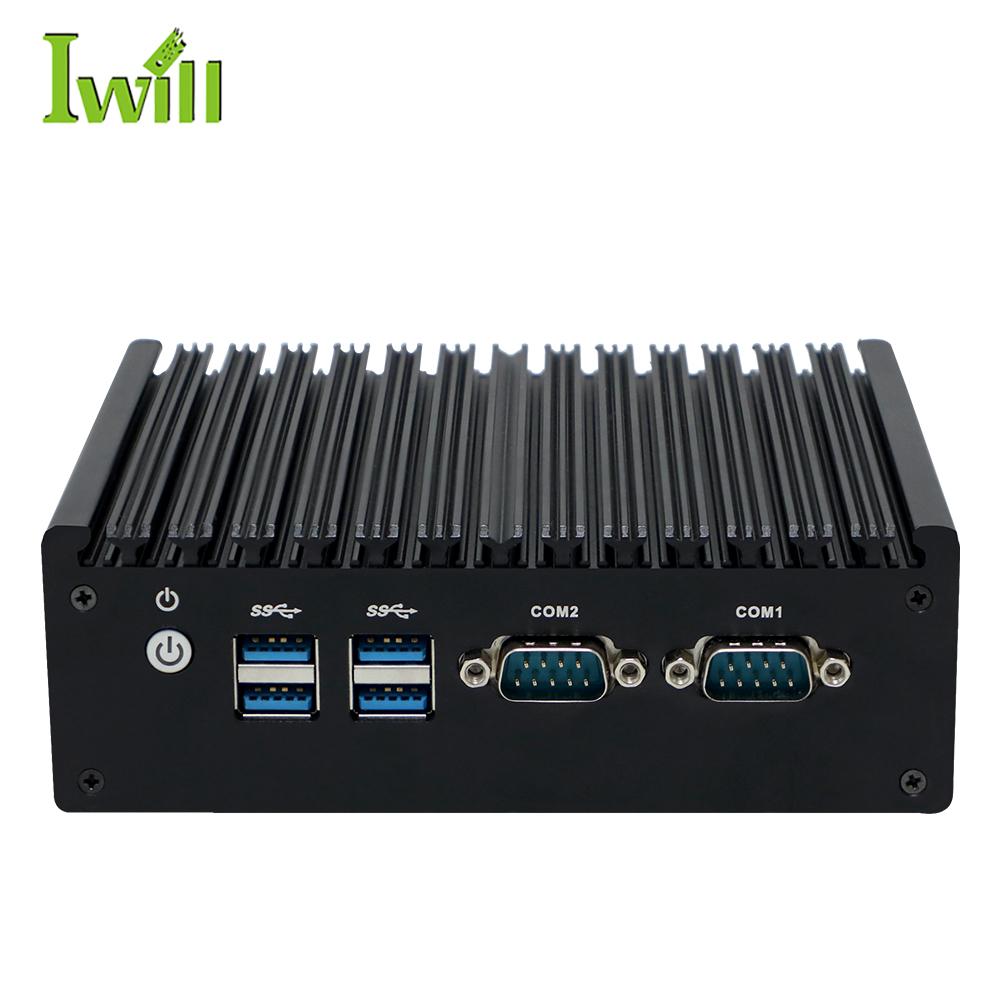
SPC-N5095-2L
Kompakte Firewall mit Intel N5095 und 2x 2.5G LAN
 Netzwerksicherheit
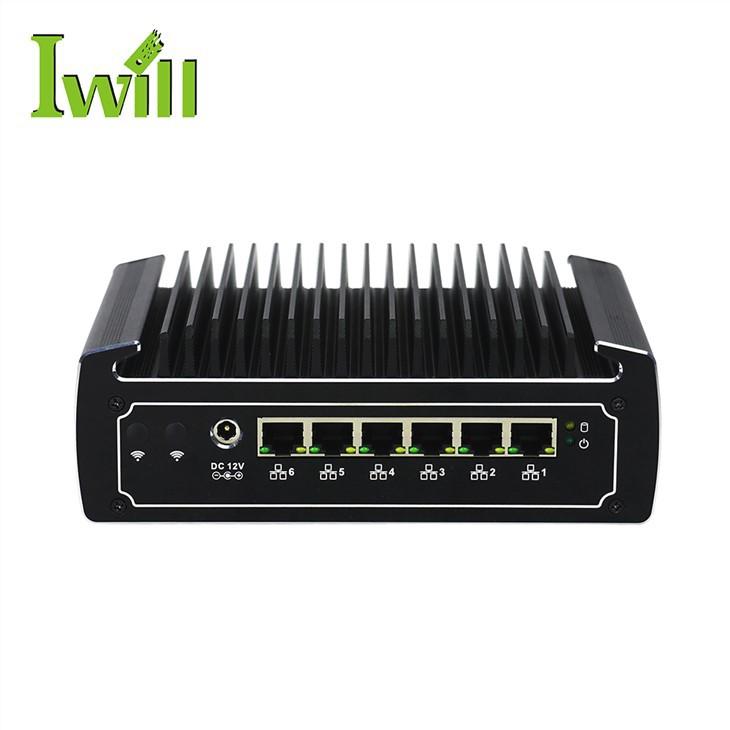
Nano-N18
Netzwerk-Appliance mit Intel Whiskey Lake 8. Generation und 6x 1G LAN
 Netzwerksicherheit
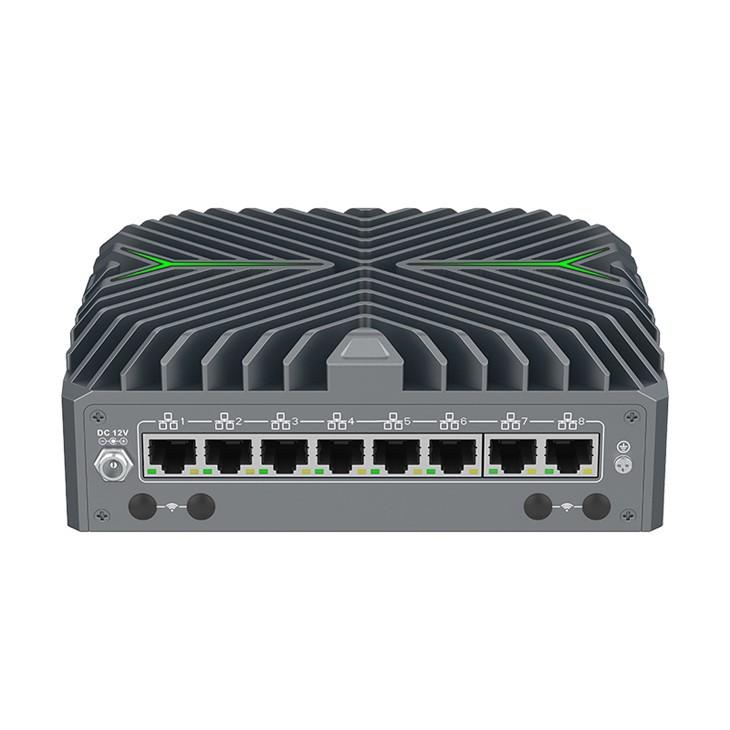
Nano-N3281
Leistungsstarke Netzwerk-Appliance mit Intel Core Ultra und 8x 2.5G LAN, DDR5
1U8L-B75
1U-Rack-Firewall mit Intel-B75-Chipsatz, 6x GbE LAN, Intel 82583V, pfSense
 Netzwerksicherheit
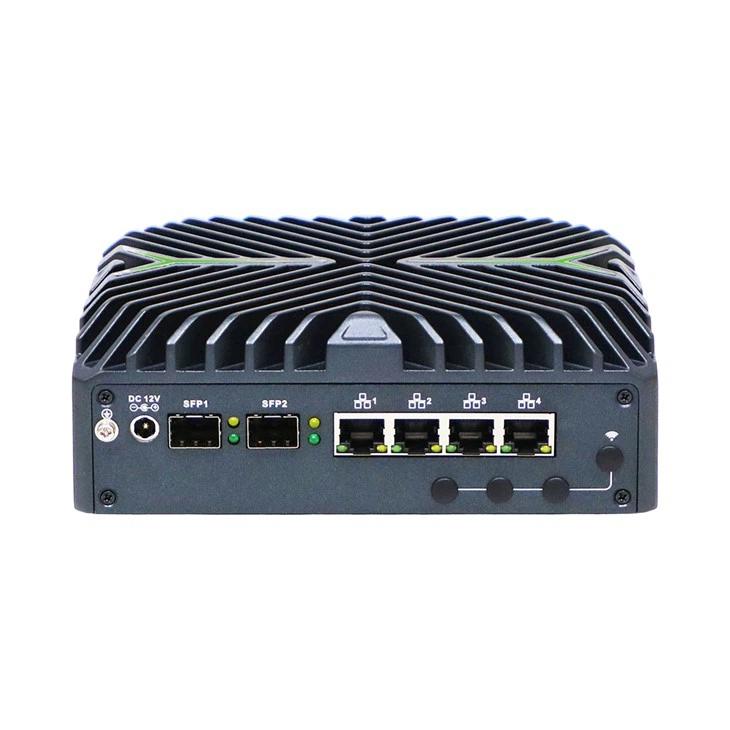
Nano-N3261
Lüfterlose Firewall mit 10G SFP+, Intel 12. Generation, 4x 2.5G LAN, DDR5
 Netzwerksicherheit
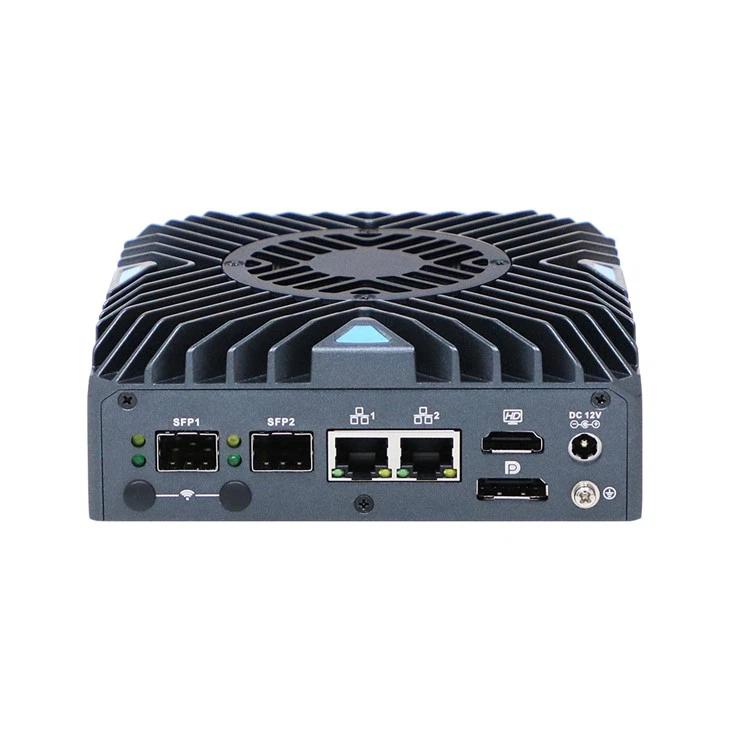
N1342
Kompakter Firewall-Mini-PC mit 2x 10G SFP+, 2x 2.5G LAN, Intel N150, RS232/485
Was ist eine OPNsense-/pfSense-Hardware-Firewall?
Eine Hardware-Firewall ist ein dedizierter Computer mit mehreren Netzwerkports, der zwischen Internet und internem Netz sitzt und entscheidet, welcher Verkehr herein-, hinaus- oder von einem Segment ins andere darf. Statt einer geschlossenen Box mit Jahreslizenzen sind die IWILL-Appliances offene Plattformen, auf denen OPNsense, pfSense, OpenWrt, VyOS oder eine andere Linux-Distribution läuft. So erhalten Sie Firewall-Regeln, VPN (WireGuard, OpenVPN, IPsec), Angriffserkennung mit Suricata, DNS-Filterung, Lastverteilung zwischen Providern und Captive Portal – ohne Lizenzgebühren pro Nutzer.
Die Leistung einer Firewall hängt von drei Dingen ab: Zahl und Geschwindigkeit der Ports (1G, 2.5G oder 10G SFP+), den Netzwerkcontrollern —Intel i225/i226 und 82599 haben die beste FreeBSD-Unterstützung— und dem Prozessor, der den realen Durchsatz mit aktivem VPN und IDS/IPS bestimmt. Die IWILL-Reihe reicht von Geräten mit zwei Ports für kleine Büros bis zu Modellen mit acht 2.5G-Ports, 10G-SFP+-Ports und 1U-/2U-Rackservern mit Netzwerk-Bypass für Rechenzentren und Provider.
Die europäische NIS2-Richtlinie verpflichtet viele Unternehmen und Einrichtungen, die Kontrolle über ihr Netz nachzuweisen. Eine dedizierte Firewall mit VLAN-Segmentierung und zentraler Protokollierung ist meist der erste Schritt. Als offizieller IWILL-Distributor für Deutschland liefern wir die Appliance mit vorinstalliertem OPNsense oder pfSense und mit 3 Jahre Garantie.
Anwendungen der IWILL-Netzwerk-Appliances
Firewall und VPN für KMU
Schutz des Internetzugangs, VPN fürs Homeoffice und Verbindung zwischen Standorten. Der SPC-N5095-4L und der Nano-N1241 decken kleine Netze mit 4x 2.5G ab.
OT- und IoT-Segmentierung
Kameras, SPS und IoT-Geräte per VLAN und eigenen Regeln vom Verwaltungsnetz isolieren – ein Punkt, der in fast jedem NIS2-Audit geprüft wird.
IDS/IPS und Filterung
Suricata, Zenarmor oder DNS-Filterung kosten CPU. Der Nano-N3161 und der Nano-N3281 haben Intel Core, um den Durchsatz bei aktiver Prüfung zu halten.
SD-WAN und mehrere Internetzugänge
Bündelung und Failover zwischen Glasfaser, 4G/5G und Backup-Leitungen, mit M.2-Steckplätzen für Mobilfunkmodems bei mehreren Modellen.
10-Gbit/s-Anbindungen
Für 10-Gbit/s-Glasfaser oder die Anbindung an den Rechenzentrumskern haben der Nano-N3261 und der N1342 zwei 10G-SFP+-Ports mit Intel-82599-Controller.
Rechenzentren, ISPs und MSPs
Der 1U6L-ADL und der 2U6L-ADL werden in 19"-Racks montiert, haben Bypass-Gruppen und beim 2U die Option auf ein redundantes Netzteil.
So wählen Sie eine Firewall
- Bandbreite
- Bis 1 Gbit/s genügen 2.5G-Ports und ein N5095, N100 oder J6412. Für Glasfaser mit 2 bis 10 Gbit/s wählen Sie 10G-SFP+-Ports und einen Intel Core.
- Ports
- Zählen Sie WAN, LAN und jedes Segment, das Sie physisch trennen wollen (Gäste, Kameras, Produktion). Die IWILL-Modelle haben 2 bis 8 Ports, einige mit PoE.
- VPN und IDS/IPS
- Verschlüsselung und Verkehrsprüfung kosten CPU. Bei vielen Tunneln oder Suricata im IPS-Modus wählen Sie einen Core i5/i7 oder Core Ultra und mindestens 16 GB Speicher.
- Format
- Lüfterlose Desktop-Geräte für Büros und Geschäfte; 1U/2U-Rack mit Bypass und redundantem Netzteil für Rechenzentren und Provider.
- Temperatur und Aufstellort
- Die Desktop-Firewalls der Nano-Serie (N3161, N3061, N3281, N3261, N1342) arbeiten von -10 °C bis 60 °C und vertragen einen nicht klimatisierten Netzwerkschrank; die 1U/2U-Server sind für 0–45 °C spezifiziert und gehören in einen Technikraum.
- Betriebssystem
- OPNsense und pfSense sind am verbreitetsten. Die Intel-Controller i225/i226 und 82599 haben die beste FreeBSD-Unterstützung; wir bestätigen Ihnen die Kompatibilität jedes Modells.
- Fernverwaltung
- Konsolenport, Intel vPro, Watchdog und TPM 2.0 erleichtern Verwaltung und sicheren Start an Standorten ohne Technikpersonal.
- Konsole und Video
- Bei einer Firewall wird der Bildschirm nur bei der Installation genutzt, ein HDMI- oder VGA-Ausgang genügt. Nützlicher ist ein serieller Konsolenport, um das Gerät ohne Netz wiederherzustellen: den haben der N3161, N3061, N3281, N18 und N1342.
Noch Fragen? Sprechen Sie mit unserem technischen Team und wir nennen Ihnen die passende Konfiguration für Ihr Projekt.
Häufige Fragen
Kommen die IWILL-Appliances mit OPNsense oder pfSense?
Welche Firewall brauche ich für 1 Gbit/s Glasfaser?
Haben Sie Modelle mit 10G SFP+?
Hilft eine dedizierte Firewall bei der NIS2-Compliance?
Gibt es Modelle mit PoE?
Desktop oder Rack?
Fordern Sie ein Angebot für Ihr Projekt an
Offizieller IWILL-Distributor für Deutschland. Nennen Sie uns Anwendung, Stückzahlen und Zeitrahmen: Wir antworten mit der empfohlenen Konfiguration und einem Angebot, mit 3 Jahre Garantie und technischem Support in Ihrer Nähe.