Einleitung
Die Richtlinie NIS2 hat den Kreis der Organisationen deutlich erweitert, die ein Cybersicherheits-Risikomanagement nachweisen müssen: Energie, Gesundheit, Lebensmittelproduktion, Logistik, digitale Dienste und ihre jeweiligen Zulieferer.
Viele mittelständische Unternehmen holen zuerst ein Angebot bei einem Hersteller von Enterprise-Appliances ein – und geben auf, wenn sie die Kosten der Jahreslizenzen sehen. Dieser Artikel zeigt, dass Compliance vor allem eine Frage der Architektur ist und dass die richtige Architektur keine Abonnements erfordert.
Was NIS2 von der Netzwerkinfrastruktur verlangt
Die Richtlinie ist bewusst technologieneutral, aber drei Anforderungen übersetzen sich direkt in Netzwerkentscheidungen:
Netzsegmentierung
Es ist nicht zu rechtfertigen, dass Bürorechner, Buchhaltungssoftware, Gäste-WLAN und Produktionsmaschinen im selben Netzbereich liegen. Ein kompromittiertes Gerät hat dann Sichtverbindung zu allem anderen – und so wird aus einem kleinen Vorfall ein Produktionsstillstand.
Sicherer Fernzugriff
Jeder externe Zugriff – Homeoffice, Wartung durch Lieferanten, Fernsupport – muss über einen verschlüsselten Tunnel mit Zwei-Faktor-Authentifizierung laufen. In der Praxis erfordert das Hardware mit Kryptobeschleunigung: ohne AES-NI wird der VPN-Durchsatz zum Engpass des Unternehmens.
Geschäftskontinuität
Kritische Systeme müssen Hochverfügbarkeit und automatisches Failover vorsehen. Eine zweite Internetleitung, die erst in Betrieb geht, wenn jemand den Ausfall bemerkt, erfüllt die Anforderung nicht.
Die Falle der Abo-Lizenz
Klassische Enterprise-Appliances folgen fast alle demselben Modell: Das Gerät hat einen akzeptablen Einstiegspreis, und die wichtigen Funktionen – IPS/IDS, Perimeter-Virenschutz, Inhaltsfilterung – stecken hinter einer Jahreslizenz.
Wird die Lizenz nicht verlängert, schaltet sich das Gerät zwar noch ein, erhält aber keine Signatur-Updates mehr. Es vermittelt also ein falsches Gefühl von Schutz – was aus Compliance-Sicht schlimmer ist als gar nichts.
Für ein mittelständisches Unternehmen bedeutet das laufende Kosten, die mit der Zahl der Arbeitsplätze wachsen und sich über fünf Jahre schwer vorhersagen lassen – genau der Zeithorizont einer Infrastrukturinvestition.
Die Alternative: Industriehardware mit offener Software
pfSense und OPNsense setzen alles um, was NIS2 von der Netzebene verlangt: VLANs, Regeln pro Zone, VPN mit IPsec oder WireGuard, IDS/IPS mit Suricata, DNS-Filterung, zentrale Protokollierung und Hochverfügbarkeit mit CARP.
Keine Lizenzkosten
Die Software ist offen und wird von Communities und Unternehmen mit regelmäßigen Updates gepflegt. Das Budget für fünf Jahre steht ab dem ersten Tag fest.
Industrielle Zuverlässigkeit
Lüfterloses Aluminiumchassis: kein angesaugter Staub, keine ausfallenden Lager in einem schlecht belüfteten Netzwerkschrank.
Enterprise-Leistung
Mehrkern-Prozessoren von Intel mit AES-NI und mehreren 2.5G- oder 10G-Ports – VPN-Durchsatz, der das Homeoffice nicht ausbremst.
Drei Hardware-Stufen
| Modell | Prozessor | LAN | Typische Größe |
|---|---|---|---|
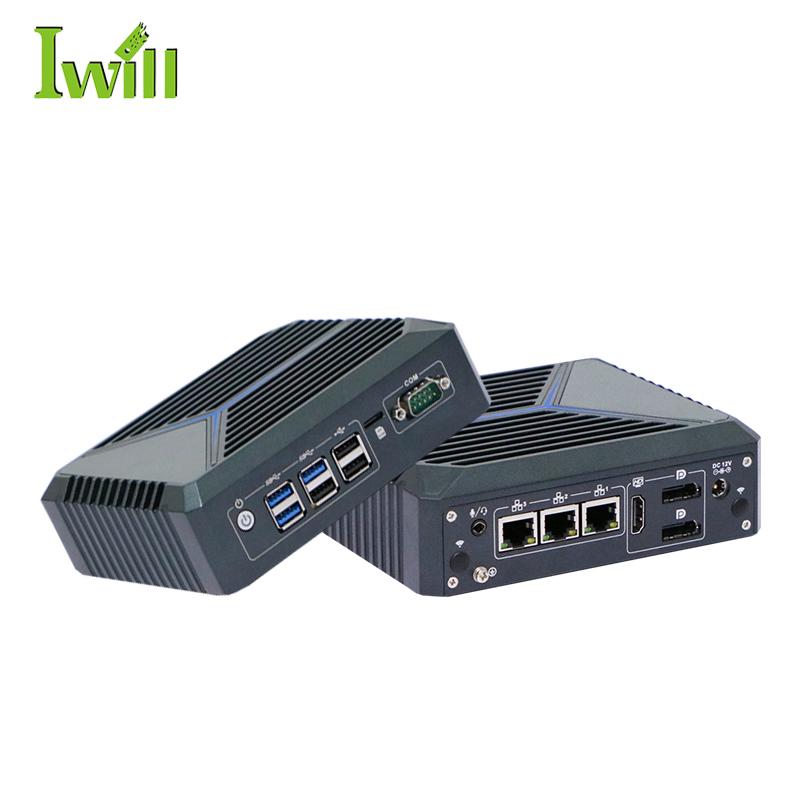
| Nano-N1121 | Intel Celeron J6412 | 3x 2.5G | Büro oder Filiale mit bis zu 15 Arbeitsplätzen |
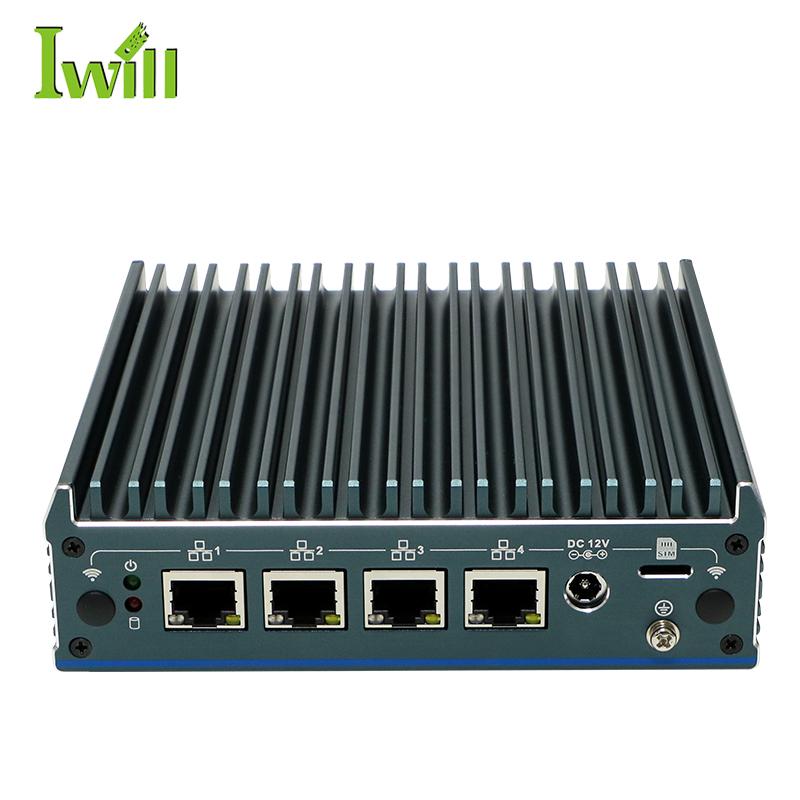
| Nano-N1241 | Intel Alder Lake N200 | 4x 2.5G | KMU mit OT/IT-Trennung und Gästenetz |
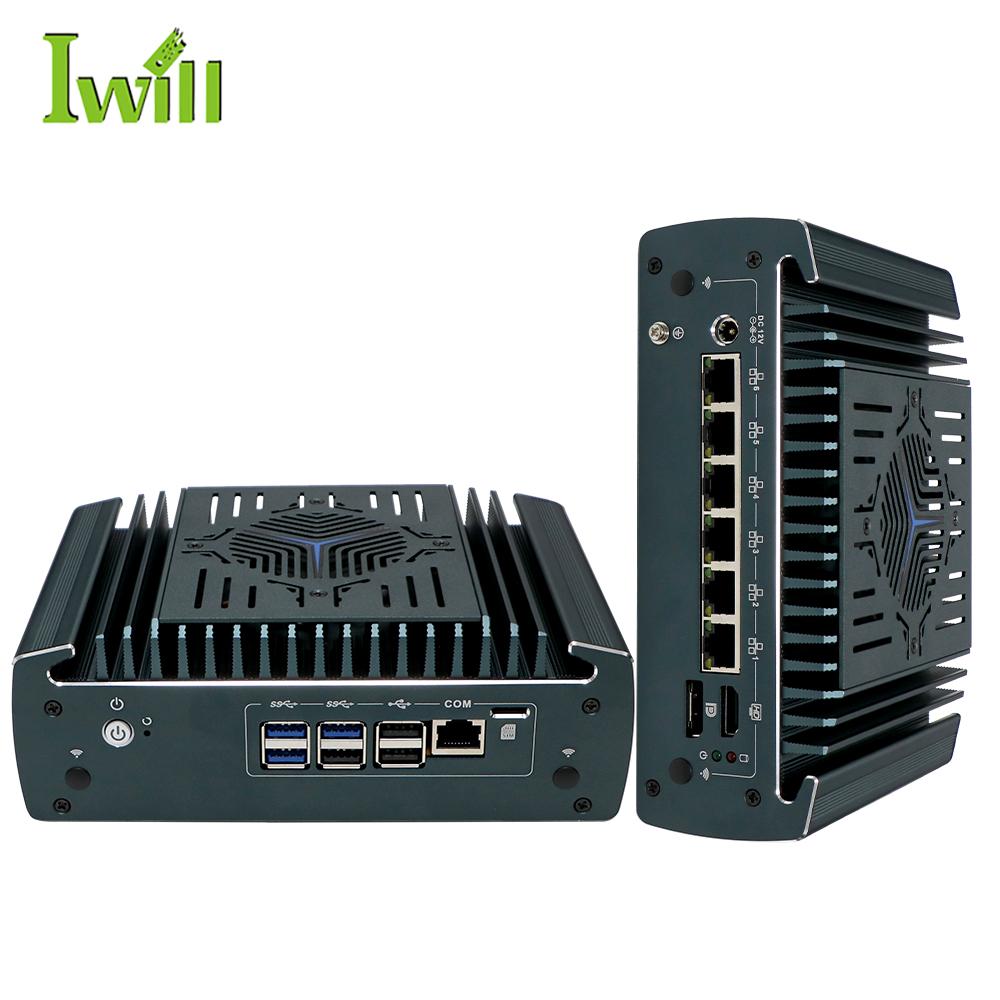
| Nano-N3161 | Intel Core i3/i5/i7 der 12. Generation | 6x 2.5G (PoE-Option) | Zentrale mit aktivem IDS/IPS und VPN für mehrere Filialen |
Die Dimensionierungsregel ist einfach: ein Port pro Sicherheitszone, plus einer für die WAN. Planen Sie aktives IDS/IPS mit Prüfung auf mehreren Schnittstellen, wählen Sie eine Prozessorstufe höher – dort geht der Durchsatz verloren.
Die industrielle Seite: OT-Sicherheit
In der Fertigung hat das Risiko eine eigene Ausprägung: Bürorechner steuern hochwertige Produktionsanlagen und SCADA-Systeme, die nicht stillstehen dürfen. Ein gewöhnlicher Arbeitsplatzrechner in einem Schrank neben der Linie ist zugleich ein Sicherheits- und ein Ausfallrisiko.
Die Antwort ist auf beiden Seiten dieselbe: Geräte, die für die Umgebung gebaut sind – industrielle Mini-PCs und Touch-Panels, die Staub, Feuchtigkeit, Vibration und Temperaturschwankungen vertragen – in einer eigenen Netzzone mit expliziten Regeln für alles, was hinein- und hinausgeht.
Fazit
NIS2-Compliance erfordert Planung, keine außergewöhnlichen Budgets. Netz segmentieren, Fernzugriff verschlüsseln und Kontinuität sichern sind Architekturentscheidungen – und alle lassen sich mit offener Software auf Industriehardware umsetzen.
Für die Seite der Produktionsterminals lesen Sie NIS2, IP65 und IP69 in der Lebensmittelindustrie. Für ein Schritt-für-Schritt-Beispiel der Segmentierung siehe den Leitfaden zur OPNsense-Konfiguration.
Appliances für die NIS2-Compliance
Lüfterlose Industriehardware mit AES-NI und mehreren 2.5G-Ports für pfSense und OPNsense.