Einleitung
Ihr Provider hat Ihnen einen Router gegeben. Sie glauben, Sie sind geschützt. Sind Sie nicht.
Die Firmware des Provider-Routers wurde seit 2 Jahren nicht aktualisiert. Er nutzt Benutzername und Passwort ab Werk. Er hat kein IDS/IPS (System zur Erkennung und Abwehr von Angriffen). Ihre smarten Kameras und Thermostate sind im selben Netz wie die Buchhaltungssoftware und die Kundendatenbank.
In diesem Artikel zeigen wir Ihnen, wie Sie einen professionellen Netzwerkschutz zu einem Bruchteil der Kosten aufbauen – mit denselben Funktionen, für die große Unternehmen Tausende zahlen. Mehr dazu: Firewall/VPN-Konfiguration mit dem N1121.
Was ist eine Firewall?
Eine Firewall ist ein Gerät, das jedes Datenpaket prüft , das Ihr Netz betritt oder verlässt, und entscheidet, was durchgelassen und was blockiert wird. Stellen Sie sich einen Sicherheitsmann am Gebäudeeingang vor – er prüft jeden Besucher und lässt nur Berechtigte durch.
So funktioniert die Firewall
Paketfilterung
Blockieren unerwünschten Verkehrs nach IP-Adresse und Port. Einfach, aber wirksam als erste Verteidigungslinie.
Stateful Inspection
Überwachung des Zustands der Verbindungen. Blockiert ungültige Pakete, die zu keiner legitimen Sitzung gehören.
Anwendungsebene
Deep Packet Inspection – Blockieren von Malware, DNS-Filterung und Anwendungskontrolle.
Wichtig: Ihr Provider-Router hat eine einfache NAT-Firewall – das ist, als würde man die Haustür abschließen, aber die Fenster offen lassen. Eine echte Firewall leistet 100× mehr.
Warum der Router des Providers nicht genügt
Provider-Router
- ×Nur NAT – keine echte Verkehrsprüfung
- ×Kein IDS/IPS (Erkennung und Abwehr von Angriffen)
- ×Kein VPN-Server für den Fernzugriff
- ×Firmware 6–12 Monate hinter den Sicherheitslücken
- ×Keine Logs und keine Warnungen
- ×Der Provider hat Fernzugriff auf das Gerät
Spezialisierte Firewall
- Stateful Inspection jedes Pakets
- Snort/Suricata IDS zur Angriffserkennung
- VPN-Server (OpenVPN, WireGuard, IPsec)
- Sie steuern Updates und Konfiguration
- Vollständige Logs und Echtzeitüberwachung
- Ihre Hardware – nur Sie haben Zugriff
Homeoffice
Sicherer VPN-Tunnel für Mitarbeitende im Homeoffice. Zugriff auf Unternehmensressourcen ohne Risiko.
IoT-Segmentierung
Kameras und Thermostate in einem isolierten VLAN – ohne Zugriff auf das Firmennetz.
Werbeblocker
Auf Netzebene, Pi-hole über pfBlockerNG – werbefrei im gesamten Netz.
Gästenetz
Internet für Besucher ohne Zugriff auf interne Ressourcen und Dateien.
VPN für das Homeoffice
VPN (Virtual Private Network) baut einen verschlüsselten Tunnel zwischen Ihrem Gerät und Ihrem Büro- oder Heimnetz auf. Stellen Sie sich einen privaten Korridor durch das Internet vor – niemand kann mithören, was hindurchgeht.
So funktioniert die VPN-Verbindung
OpenVPN
- Ausgereiftes, bewährtes Protokoll
- Breite Client-Unterstützung (Windows, macOS, iOS, Android)
- 200–400 Mbit/s mit AES-NI-Hardwarebeschleunigung
- Einfache Einrichtung mit dem pfSense-Assistenten
Tailscale
- Basiert auf WireGuard, ohne Portweiterleitung
- Funktioniert hinter NAT ohne Konfiguration
- Mesh-Netz – alle Geräte verbinden sich direkt
- Kostenlos für private Nutzung (bis 100 Geräte)
Warum Tailscale? Anders als klassische VPN-Lösungen erfordert Tailscale keine Portfreigaben am Router. Die Geräte finden sich automatisch und verbinden sich direkt. Ideal für alle, die VPN ohne technische Konfiguration wollen.
Typische Szenarien: Zugriff auf das NAS von zu Hause, Site-to-Site-VPN zwischen zwei Büros, Schutz in öffentlichen WLANs in Hotels und Flughäfen. Mit dem N1121 und AES-NI-Beschleunigung läuft all das mit minimaler Latenz.
Netzsegmentierung für IoT
VLAN (Virtual LAN) ermöglicht virtuelle Netze innerhalb einer physischen Infrastruktur. Jedes VLAN ist isoliert – Geräte in einer Zone sehen keine Geräte in einer anderen, sofern dies nicht ausdrücklich erlaubt ist.
Netzarchitektur mit VLAN-Segmentierung
Rote Linien zeigen blockierten Verkehr zwischen den Zonen
Vertrauenszone (VLAN 10)
Computer, Telefone, Drucker – voller Zugriff auf Internet und interne Ressourcen. Hier stehen Ihre Arbeitsplätze und Server.
IoT-Zone (VLAN 20)
Kameras, Sensoren, Smart-Geräte – eingeschränktes Internet, kein Zugriff auf die Vertrauenszone. Wird die Kamera kompromittiert, hat sie keinen Weg zur Buchhaltungssoftware.
Gästezone (VLAN 30)
WLAN für Besucher – nur Internet. Keine Sicht auf interne Dateien, Drucker oder Geräte.
Warum das wichtig ist: Segmentierung bedeutet, dass eine kompromittierte Kamera den Buchhaltungsserver nicht erreichen kann. Jede Zone ist eine Wand – ein Einbruch in eine Zone betrifft die anderen nicht.
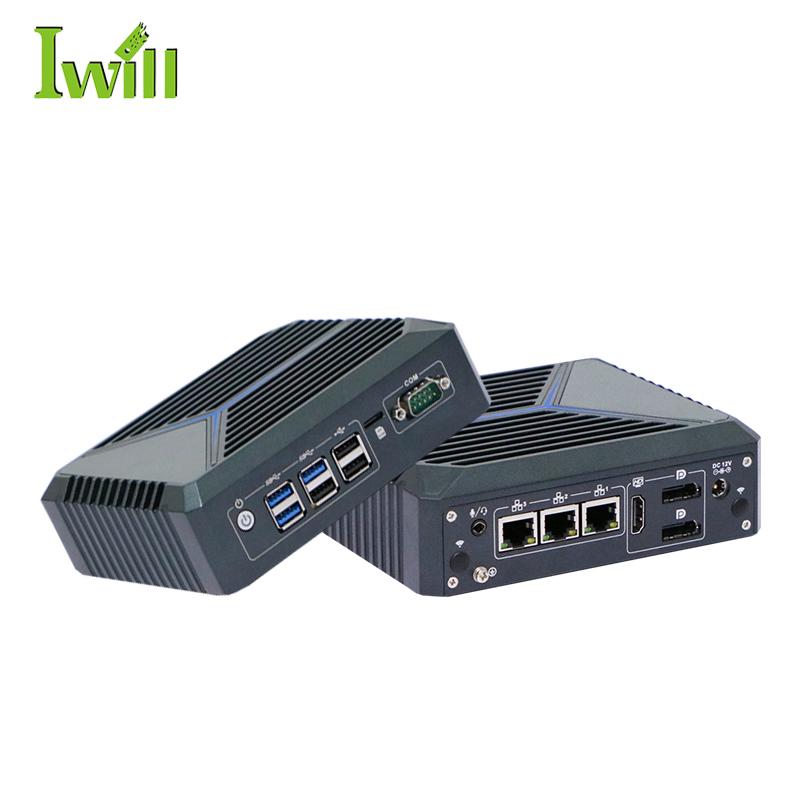
N1121: Ihre Netzwerkfestung
3× 2.5G LAN
WAN + LAN + OPT/DMZ – drei physische Zonen. Für eine einfache Segmentierung ist kein Managed Switch nötig.
Intel AES-NI
Hardware-Verschlüsselung für schnelles VPN. OpenVPN mit 200+ Mbit/s, WireGuard mit 800+ Mbit/s, ohne den Prozessor zu belasten.
<15 W lüfterlos
Immer an, lautlos. Verbraucht weniger als eine LED-Lampe. Man vergisst, dass es existiert.
TPM 2.0
Secure boot und verschlüsselte Festplatte. Wird das Gerät gestohlen, bleiben die Daten geschützt.
pfSense oder OPNsense? Beide laufen einwandfrei auf dem N1121. pfSense hat die größere Community und mehr Dokumentation. OPNsense bietet eine modernere Oberfläche und häufigere Updates. Die Wahl ist Geschmackssache – beide sind kostenlos, Open Source und Enterprise-tauglich.
Kostenvergleich
| Fortinet FortiGate 40F | Cisco Meraki MX64 | N1121 + pfSense | |
|---|---|---|---|
| VPN-Nutzer | Inklusive | Inklusive | Unbegrenzt |
| IDS/IPS | Inklusive | Inklusive | Suricata (kostenlos) |
N1121 – wichtigste Kennzahlen
3× 2.5G
LAN-Ports
AES-NI
Hardware-Verschlüsselung
<15W
Verbrauch, lüfterlos
Fazit
Netzwerksicherheit auf Enterprise-Niveau ist keine Budgetfrage mehr. Mit dem N1121 und pfSense/OPNsense erhalten Sie dieselben Funktionen wie bei Fortinet und Cisco – Stateful Firewall, IDS/IPS, VPN, VLAN-Segmentierung – ohne Jahreslizenzen.
Für ein kleines Büro, ein Heimnetz oder als zusätzliche Firewall in einer größeren Infrastruktur – der N1121 ist der stille Wächter , der rund um die Uhr arbeitet, ohne dass Sie ihn bemerken.
Empfohlene Konfigurationen
Mini-PC-Lösungen für Firewall, VPN und Netzwerksicherheit.